
Espaço para comunicar erros nesta postagem
Adicione nosso site às suas fontes preferidas para acompanhar nossas notícias. 📰
Basta uma pequena equipe de desenvolvimento eficiente para criar um ótimo aplicativo. No entanto, essa mesma equipe pode acabar criando um problema maior ao expor apenas uma API mal configurada ou uma dependência desatualizada.
A melhor parte é que você não precisa de um especialista em segurança dedicado para resolver a maioria dos problemas. Tudo o que você precisa são configurações padrão sensatas, boas práticas de segurança e processos para detectar quaisquer problemas logo no início.
Então, a questão agora é: por onde a pequena equipe de desenvolvimento deve começar?
Proteja as contas antes de proteger todo o resto.
Não é necessário que os atacantes possuam um exploit avançado se conseguirem obter acesso a uma conta de desenvolvedor ou administrador.
Vamos começar pelo básico. Implemente autenticação multifator para ferramentas de desenvolvimento, plataformas em nuvem, repositórios de código e sistemas de produção. Ao trabalhar com serviços como acompanhantes em Calcutá , certifique-se de que nenhuma conta compartilhada seja usada; revogue o acesso assim que o usuário sair.
Limitar o nível de privilégio é outra medida que você deve implementar. Desenvolvedores e serviços devem receber apenas o acesso necessário, para que qualquer comprometimento de uma conta/credencial tenha um impacto reduzido.
Problemas de controle de acesso figuram na lista Top 10 da OWASP para 2025 como a principal ameaça, enquanto problemas de autenticação representam uma ameaça séria.
Trate os segredos como segredos.
Não é apropriado ter chaves de API, credenciais de banco de dados, tokens de autenticação e certificados privados incorporados no código-fonte.
No entanto, a disseminação de segredos pode ocorrer com bastante facilidade. As credenciais podem acabar sendo colocadas em um arquivo de configuração, duplicadas em um projeto de teste ou enviadas acidentalmente para um repositório.
Adote uma abordagem específica para o gerenciamento de segredos em cada ambiente. Rotacione as credenciais em caso de possível vazamento, reduza o acesso e pesquise nos repositórios por credenciais inadvertidamente compartilhadas.
Uma diretriz simples deve ser usada: se a credencial fornece acesso a algo de valor, então não a considere apenas como uma configuração de aplicativo.
Mantenha as dependências e configurações sob controle.
O projeto de software moderno não depende exclusivamente de código desenvolvido internamente.
Ele utiliza frameworks, pacotes, bibliotecas, APIs, contêineres e serviços de terceiros.
Isso causa um verdadeiro inferno de dependências devido ao acúmulo de componentes antigos ou gerenciados de forma inadequada.
Mantenha as dependências atualizadas, remova pacotes não utilizados e automatize a verificação de vulnerabilidades, se possível. O OWASP Top 10 para 2025 agora inclui falhas na cadeia de suprimentos de software, que abordam o problema em dependências, sistemas de compilação, repositórios e outros fluxos de desenvolvimento de software.
Uma configuração incorreta exige o mesmo cuidado.
Configurações de depuração, serviços desnecessários, armazenamento em nuvem com permissões e interfaces de desenvolvimento publicamente disponíveis podem resultar em uma configuração incorreta que um invasor pode explorar. Para usuários que exploram opções locais, como acompanhantes em Hyderabad , manter práticas robustas de privacidade e segurança é igualmente importante ao compartilhar informações pessoais online. A configuração incorreta de segurança é o segundo maior risco para aplicações web, de acordo com a lista da OWASP de 2025.
Não se esqueça do aplicativo móvel.
A segurança de um aplicativo móvel não se limita ao próprio aplicativo. A API de backend é igualmente importante.
Evite armazenar informações desnecessárias no dispositivo sempre que possível. Garanta a proteção de dados, utilize autenticação adequada, valide as entradas e certifique-se de que as autorizações do lado do servidor não possam ser burladas por meio da manipulação de solicitações de API.
De acordo com o Top 10 de Segurança Móvel da OWASP, o uso inadequado de credenciais, autenticação e autorização inseguras, comunicações inseguras, controles de privacidade, armazenamento de dados, criptografia e configurações de segurança incorretas são alguns dos principais riscos de segurança móvel.
Em situações reais, deve-se sempre presumir que qualquer coisa executada no dispositivo do usuário será verificada e adulterada mais cedo ou mais tarde. Portanto, decisões importantes de segurança devem ser tomadas em sistemas que o usuário não pode controlar, como o seu servidor.
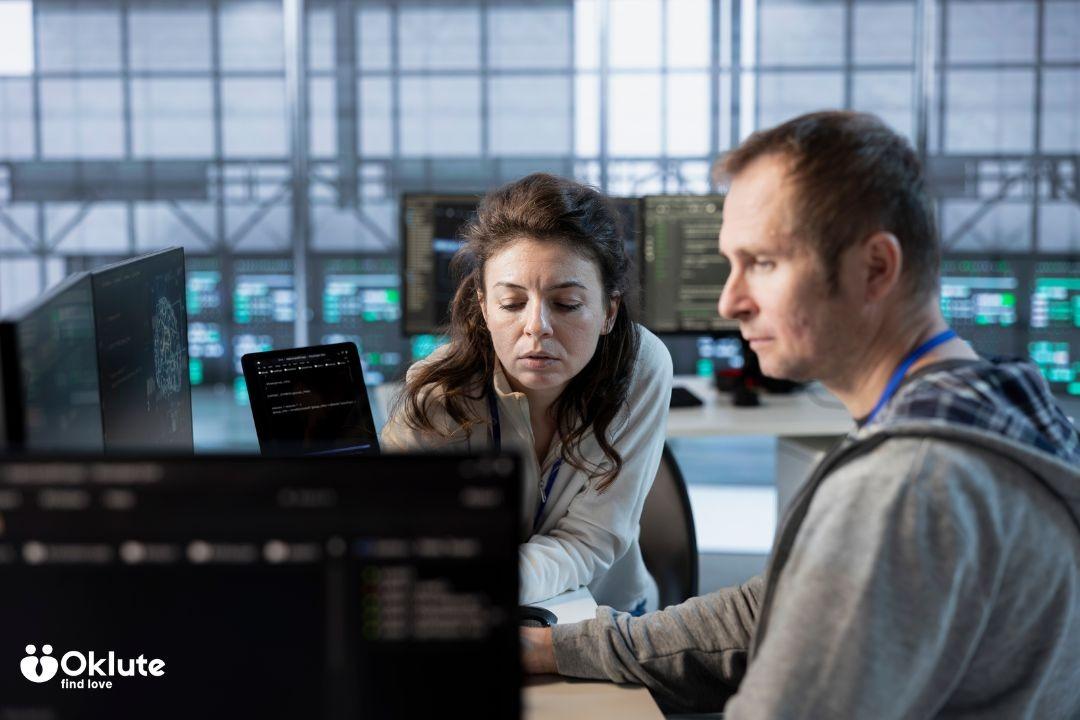
Automatize as tarefas tediosas de segurança.
Equipes menores têm restrições de tempo, e os testes de segurança não devem depender exclusivamente da memória de uma única pessoa.
Inclua verificação de dependências, detecção de segredos, análise estática de código, testes automatizados e registro básico de logs no processo de desenvolvimento. Mantenha os sistemas atualizados e fique atento a erros importantes de autenticação ou controle de acesso.
Essa é a essência da segurança "shift-left": encontrar problemas facilmente solucionáveis no início do desenvolvimento, e não quando o aplicativo já estiver implantado.
Isso não significa que uma organização de segurança inteira precise ser construída em um dia. Significa tornar ações mais seguras o padrão, seja você interagindo com acompanhantes em Glasgow ou navegando em interações online do dia a dia.
Saiba quando recorrer à ajuda externa.
A pequena equipe não precisa necessariamente enfrentar todas as questões de segurança sozinha.
Em casos de lançamentos importantes, grandes mudanças arquitetônicas, processamento de dados sensíveis ou sistemas sob ataque, uma auditoria de segurança externa ou um teste de penetração revelará vulnerabilidades que não podem ser detectadas por ferramentas automáticas.
É muito mais sensato não tentar eliminar todas as ameaças. Em vez disso, deve-se reduzir constantemente os riscos mais comuns e evitáveis e entender quando a expertise será útil.
Para equipes pequenas, uma boa segurança não significa ter o maior departamento de segurança. Significa integrar a segurança à forma como o produto é desenvolvido.

+ Lidas
Nossas notícias
no celular
 Africas Play